拆开别人的包看看里面有什么
两件工具一个目标
DEX 查看与指定类分析服务同一个需求:看一个安装包的内部结构。安卓应用的核心代码编译后存放在 DEX 文件里,「看 DEX」就是看应用里定义了哪些类、哪些方法——像看一本书的目录。
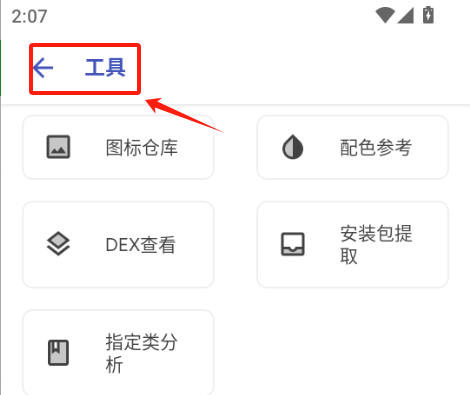
DEX 查看
入口在工具页(见工具总览)。流程三步:
- 选一个包——从安装包提取导出的 APK,或手机上已装的应用(以实际版本支持的来源为准);
- 等解析完成,得到类列表;
- 点类名看详情——方法名、字段名一目了然。
类列表怎么读:包名前缀(com.开头那段)就是读懂一行里讲的那个包名体系,看前缀就能猜出哪些类是开发者自己写的、哪些是引用的第三方库。
指定类分析
工具页里还有一件「指定类分析」——主页应用行那个小虫按钮的完整形态也指向这类能力(见读懂一行的推断,以实际版本为准)。它的用法:指定一个应用、指定一个类,做更聚焦的查看。适合已经知道要找什么的时候用——大包类成千上万,全翻不如直奔主题。
合法与合规的边界
这类工具的正当用途很清楚:
- 自己写的包:验证混淆有没有生效、类结构符不符合设计;
- 学习别人的架构:看优秀应用怎么组织模块,属于公开知识层面的研究;
- 排查问题:确认某应用真的包含它宣称的模块。
越界的用法(改他人作品、提取受保护内容、绕授权)不在本站讨论范围。工具给你的是「看」的能力,看到什么之后做什么,责任在使用者。
看不懂 DEX 里的东西
正常——DEX 列表是编译产物的结构视图,不是源代码。想看「能读懂的代码」,Lua 工程反而更合适:市场里的 ALP 工程是明文脚本,学习效果直接得多(见用 ALP 工程)。